اطلاعیه امنیتی مهم درباره آسیبپذیریهای PHP
اطلاعیه امنیتی مهم درباره آسیبپذیریهای PHP
کاربر گرامی،
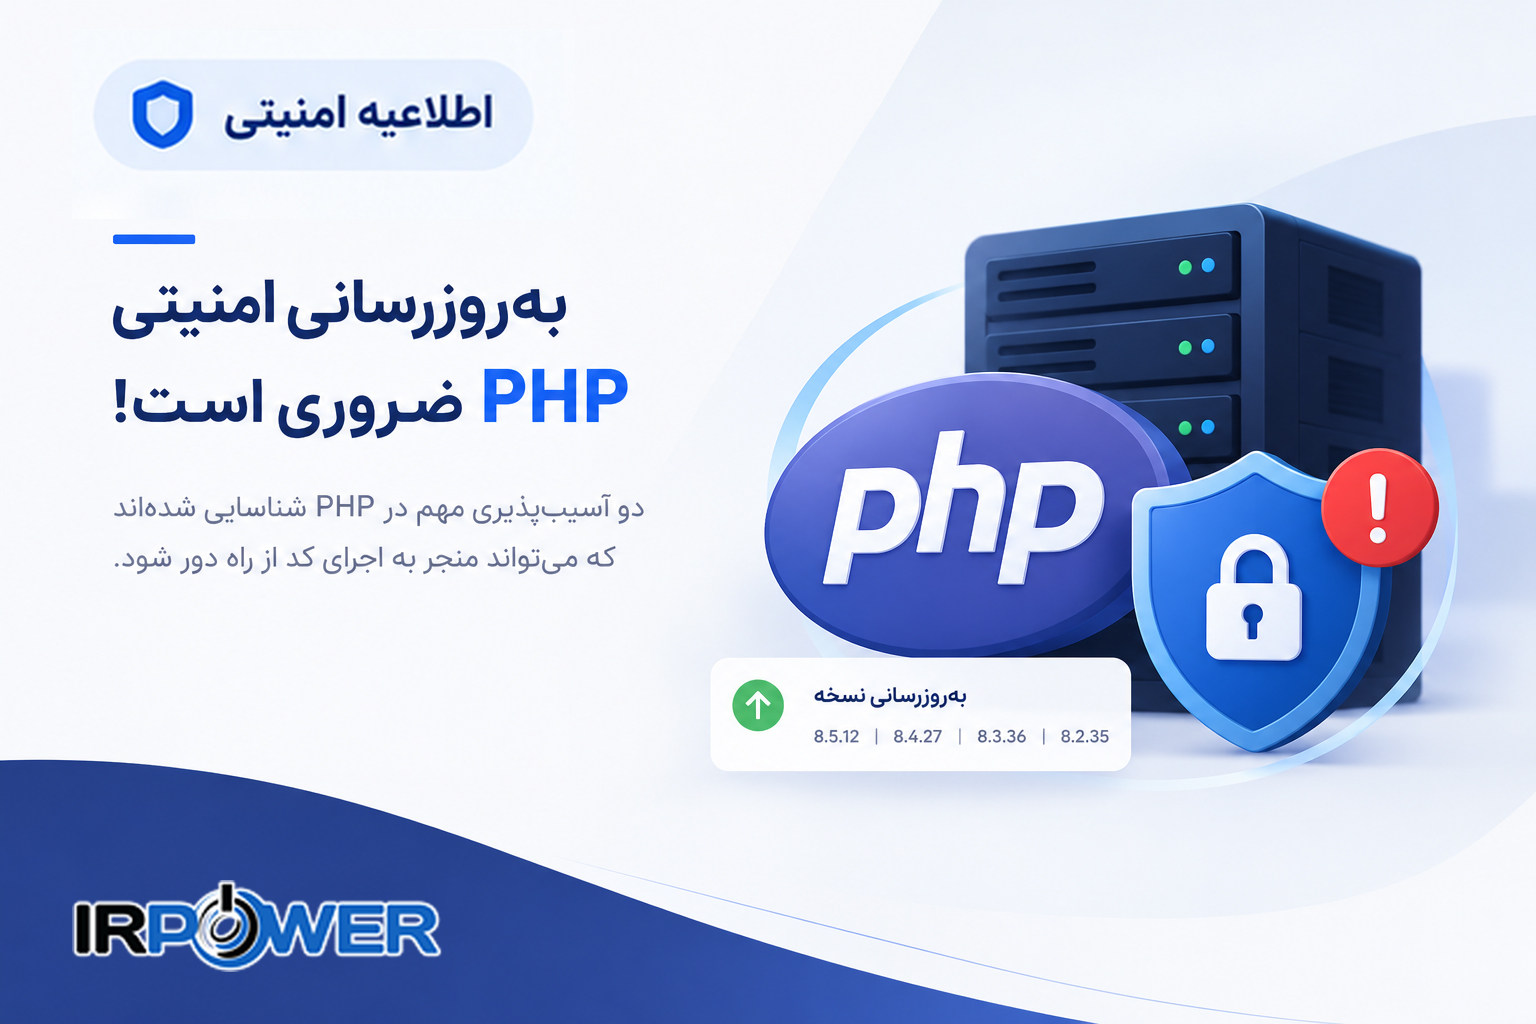
به اطلاع میرسانیم دو آسیبپذیری امنیتی با شناسههای CVE-2026-109618 و CVE-2026-109619 در PHP شناسایی شدهاند. سوءاستفاده از این آسیبپذیریها در شرایط خاص میتواند امکان اجرای کد از راه دور را فراهم کند؛ بنابراین، بررسی نسخه PHP و نصب اصلاحیه امنیتی معتبر ضروری است.
✅ نسخههای اصلاحشده
نسخههای اصلاحشده شاخههای جدید PHP عبارتاند از:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
نسخههای قدیمیتر، از جمله PHP 7.4، 8.0 و 8.1، نیز به اصلاحیه نیاز دارند. در cPanel EasyApache 4، بستههای اصلاحشده برای این شاخهها بهترتیب 7.4.33-19، 8.0.30-12 و 8.1.34-5 هستند. در CloudLinux، Plesk و سایر محیطها ممکن است شماره بستهها متفاوت باشد؛ برای نسخههای قدیمیتر نیز وضعیت وصله را از ارائهدهنده بسته بررسی کنید.
اقدامات انجامشده توسط تیم فنی IRPOWER
بلافاصله پس از اعلام آسیبپذیریها، سرورهای مشمول، بررسی و اقدامات امنیتی لازم در زیرساختهای تحت مدیریت ما در همان لحظات ابتدایی انجام شد:
- بهروزرسانی PHP: نسخهها و بستههای PHP بررسی و اصلاحیههای معتبر اعمال شدند؛ نسخه فعال وبسایتها نیز در کنار PHP خط فرمان بررسی شد.
- راهاندازی مجدد سرویسها: سرویسهای مرتبط، از جمله PHP-FPM در محیطهای مورد استفاده، و در صورت نیاز وبسرورها مجدداً راهاندازی شدند.
- بررسی لایههای حفاظتی: قوانین WAF و سازوکار ایزولهسازی حسابها در CloudLinux بازبینی شدند.
- بررسی و پایش: لاگها و رفتار سرویسها از نظر نشانههای غیرعادی بررسی شده و پایش زیرساخت بطور مداوم ادامه دارد.
این اقدامات برای سرورهای مشمول و تحت مدیریت ما انجام شدهاند. نسخههای PHP خارج از مدیریت IRPOWER باید بهصورت مستقل بررسی شوند.
آیا شما نیاز به انجام اقدامی دارید؟
کاربران هاست اشتراکی IRPOWER | بدون نیاز به اقدام اگر از هاست اشتراکی IRPOWER استفاده میکنید و نسخه PHP وبسایت شما تحت مدیریت تیم فنی ماست، نیازی به انجام اقدام فنی از سمت شما نیست.
کاربران سرور مجازی، سرور اختصاصی و نسخههای PHP خارج از مدیریت IRPOWER | نیازمند بررسی اگر مدیریت سرور یا بهروزرسانی PHP بر عهده خودتان است، لطفاً: نسخه فعال PHP تمام وبسایتها و برنامهها را بررسی کنید؛ ممکن است با نسخه PHP خط فرمان متفاوت باشد. اصلاحیه معتبر متناسب با نسخه و کنترلپنل خود را نصب کنید. برای نسخههای قدیمی، وضعیت وصله را از ارائهدهنده بسته بررسی کنید. پس از بهروزرسانی، سرویسهای PHP و در صورت نیاز وبسرور را مجدداً راهاندازی و عملکرد وبسایتها را بررسی کنید. در صورت مشاهده نشانههای مشکوک، لاگها و فایلهای سایت را نیز بررسی کنید؛ بهروزرسانی بهتنهایی آثار احتمالی نفوذ قبلی را برطرف نمیکند.
⚠️ فعالبودن فایروال یا افزونه امنیتی بهتنهایی برای رفع این آسیبپذیری کافی نیست و باید اصلاحیه امنیتی PHP نیز اعمال شود.
مطالعه بیشتر
برای آشنایی با جزئیات فنی آسیبپذیریها و راهکارهای امنیتی، مقاله زیر را مطالعه کنید:
بررسی آسیبپذیریهای PHP با شناسههای CVE-2026-109618 و CVE-2026-109619
در صورت نیاز به راهنمایی بیشتر، میتوانید با تیم پشتیبانی IRPOWER در ارتباط باشید.
با احترام،
روابط عمومی IRPOWER
یکشنبه, ۳ آبان ۱۴۰۵